点击右上角 微信好友
 朋友圈
请使用浏览器分享功能进行分享
当前人工智能在科学研究方面正加速融入科学发现的全流程,在网络安全方面,人工智能驱动的自动化攻击使危险的发现与利用速度大幅提升,防御窗口不断收窄,攻防对抗迈入智能对智能、量子对量子的新阶段,行业亟待跨学科协作破解安全难题。
10月11日,中国科学院院士冯登国在第23届中国信息和通信安全学术会议暨产业创新大会开幕式上明确指出了上述观点。
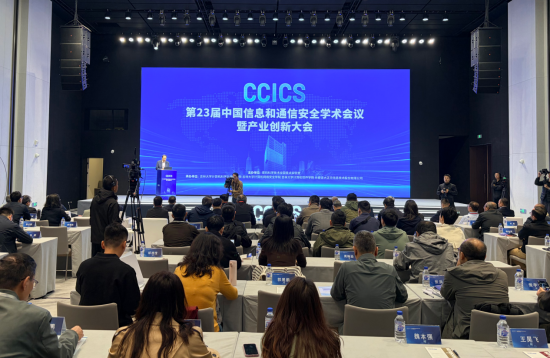
第23届中国信息和通信安全学术会议暨产业创新大会现场 陈嘉龙/供图
由密码科学技术全国重点实验室主办,吉林大学计算机科学与技术学院等单位承办的本届学术会议,有来自中国科学院、中国工程院、清华大学等院所和高校的10余位院士专家参会,聚焦网络空间安全学科现状,围绕人工智能、量子计算背景下通信信息安全热点议题进行研讨。
在主题发言环节,中国工程院院士吴世忠提出,通信与信息系统是“人工智能+”的安全底座。大模型面临内网穿透、数据泄露等多重风险,单纯传统防护或仅依靠AI内生安全均存在局限,需从多维度构建内外兼修的全生命周期安全保障体系。
中国科学技术大学教授张勇东聚焦生成式AI模型安全,将风险划分为显式、隐式两类。他指出外挂式防护存在短板,提出内生安全治理思路,运用概念擦除、价值对齐技术,构建可审计、可调控的动态安全治理体系。
清华大学教授徐恪从智能生态整体开展安全剖析,指出建模不确定性与安全确定性是核心矛盾,系统、算法、应用多层均存在安全隐患。倡导以智能对抗智能,构建分层协同防御体系,开展全链路风险研究。
北京航空航天大学教授关振宇关注大模型智能体行为安全。他指出智能体从人机交互转向机器自治后,决策控制权由确定性代码转为不确定黑盒模型,引发授权错配、记忆投毒、工具滥用、越狱攻击等风险。与此同时,当前防御则尚处于起步阶段,溯源、修复等技术短板有待补齐。
据悉,中国信息和通信安全学术会议是国内信息与通信安全领域极具影响力的学术盛会,为业内搭建学术交流、成果共享平台,助力国家网络通信安全领域技术创新与行业发展。(完)
中朝新鸭绿江大桥开通仪式举行
一箭十星 朱雀二号改进型遥四运载火箭发射成功