点击右上角 微信好友
 朋友圈
请使用浏览器分享功能进行分享
【网络强国・百人谈】
在2026全球数贸会・西湖论剑大会期间,安恒信息技术股份有限公司CIO陈子杰接受光明网采访,围绕人工智能浪潮下网络安全行业的变革机遇、企业内部AI落地实践以及安全防护范式迭代等话题分享了自己的思考。
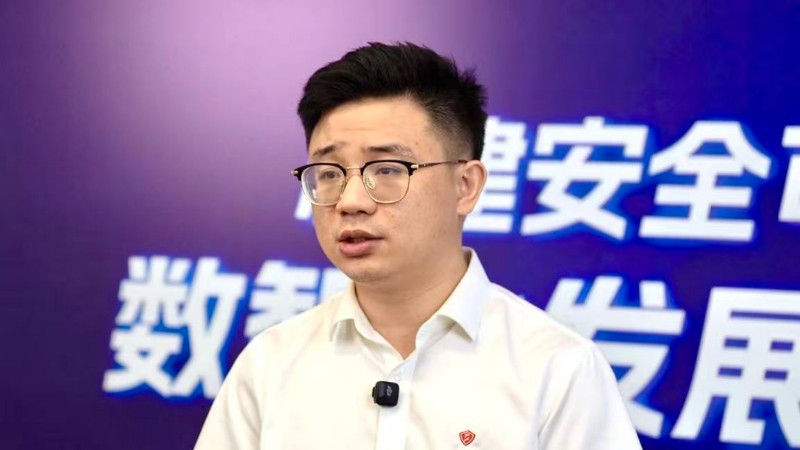
安恒信息技术股份有限公司CIO陈子杰
陈子杰表示,当前人工智能技术加速向各产业领域深度渗透,正在面向企业服务、面向商业机构与政企客户提供产品与服务的软件行业产生颠覆性冲击,网络安全行业便是其中典型代表。陈子杰表示,人工智能最先带来冲击的就是面向企业服务的软件赛道,网络安全作为典型的面向企业服务行业,如果行业企业没有将AI摆在最高优先级的战略位置,就存在被AI浪潮颠覆的风险。随着大量企业、政府以及央国企大规模引入人工智能技术开展业务,一系列全新的安全风险随之显现,这也成为安全企业需要优先破解的现实命题。
在他看来,AI时代与过往数字化时代存在显著差异。以往的数字化建设普遍走信息化先行、安全后置补位的路径,但这一模式已经不适用于人工智能发展阶段,AI建设和AI安全必须同步并行推进,倘若错失布局时机,整个行业格局或将被人工智能重新改写。
据陈子杰介绍,安恒信息已经将AI应用渗透到企业各个业务板块,覆盖市场营销、售前咨询、售后安全服务,同时人力、财务、供应链等后台职能部门也在广泛运用人工智能工具,充分释放技术带来的便捷效能。其中,AI辅助代码编程的研发场景落地成效最为突出,实现倍数级的效率跃升。以往十几人的开发团队需要耗费数月才能完成版本开发发布,如今借助AI编码能力,仅两到三名研发人员,数周时间即可完成版本迭代,这样的生产效率提升在过去难以想象。
人工智能的普及,也彻底重塑传统攻防逻辑,原有网络安全防护边界发生重大变化。结合一线实践,陈子杰总结出三方面关键转变。传统安全防护工作重点聚焦网络边界防护,而AI场景下,安全管控的重心转变为对人工智能的信息输入、输出全流程进行管理。交互主体也发生改变,过去以人与系统交互为主,现如今大量AI智能体、数字员工直接和业务系统产生交互,这就要求安全防护思路随之重构。
风险来源同样出现迁移,以往安全威胁大多源自黑客攻击等外部因素;当AI在企业内部大规模使用之后,内部风险隐患愈发值得警惕。需要防范内部人员将企业敏感数据直接提交至AI工具,同时规避人工智能在调用内部业务过程中抓取涉密信息、敏感数据回传外部云端大模型的风险,内部数据泄露成为AI时代不可忽视的安全挑战。
陈子杰认为,安全厂商自身要把人工智能提升至企业核心战略高度,推动AI能力贯穿研发、安全服务、内部管理全链条,借助人工智能放大自身安全服务能力。面向产业端,也要摒弃“先建设、后补安全补丁”的固有思路,坚持AI建设与AI安全同步规划、同步落地,围绕大模型输入输出管控、AI智能体系统交互安全、内部敏感信息外泄防范等新型风险,搭建适配AI原生场景的安全防护体系,以高水平安全底座,为人工智能产业的高质量发展保驾护航。
光明网数字化频道&网络安全频道出品
统筹:李政葳 拍摄:杨经国 刘雨灏 撰文/制作:胡平
黄百铁路红水河大桥主拱肋合龙
江苏南通:老洪港长江岸线面貌新